找到
7
篇与
Windows
相关的结果
-
 宝塔多用户面板端口修改教程 一、引言钩子 最近接手了一个用宝塔面板跑虚拟主机业务的小项目。一切都挺顺的,直到有一天我发现多用户面板的登录地址长这样: https://xx.xx.xx.xx:39060/account/login当时我心里就咯噔了一下。39060,一个不在常见端口范围里的数字,既不好记,又容易被一些严格的安全组策略拦下来。 更尴尬的是,后台经常有客户问我:"老板这登录地址怎么这么奇怪,是不是钓鱼网站?"——我一边解释"不是不是,这是宝塔的默认端口",一边下定决心:改掉它。 然后我发现,宝塔把多用户面板的端口,藏在一个极其简单的配置文件里——里面只有一个数字。改它只需要一条 echo 命令。但也正因为太简单,网上反而找不到一篇完整的教程。 所以这篇文章,我把我整个操作过程——从确认服务、备份、改端口、放防火墙到验证——完整记录下来。如果你也遇到同样的问题,照着做完不超过 5 分钟。 二、概念扫盲:多用户面板到底是什么? 先纠正一个我一开始也踩过的坑。 它不是宝塔主面板 宝塔装好之后你会得到一个主面板地址,一般是: http://你的IP:8888/xxxxxxxx这个叫宝塔主面板,你管理网站、数据库、文件、计划任务,全在这里。 而多用户面板是一个独立的服务,它的作用是:让你开设虚拟主机账户给客户。每个客户登录后只能看到自己被分配的站点,像一个小型的主机商管理后台。 简单说就是:宝塔主面板是管理员用的,多用户面板是给客户用的。 一个常见的错误认识 很多新手会觉得"改多用户端口"需要进主面板的某个菜单、某个设置页面——结果翻半天找不到,以为不支持。 实际上,它并不是主面板的一个功能模块,而是一个独立的 systemd 服务。端口号写在一个纯文本文件里,跟主面板的 GUI 设置平级没有关系。 四类实现路径对比 如果你正在考虑虚拟主机业务用什么方案,我整理了四种常见路线,供参考: 路径 / 工具上手难度适合场景我的个人建议宝塔多用户(vhost_virtual)低小规模虚拟主机、个人工作室够用,省事,一次配置管很久WHMCS + cPanel中正规 IDC 业务、需要自动化记账功能强但维护成本高,适合有运维支持的团队魔方财务 + 宝塔面板中国内流量为主的云服务器转售生态本土化,但配置节点多,需要耐心自建面板(基于宝塔 API)高深度定制、集成自有业务系统能力不够别硬上,先用原版跑起来再说所以如果你和我一样,就两三台服务器、几十个客户,直接修改现有的宝塔多用户面板端口,是最省时间的选择。 三、手把手配置(这不是"安装",是"修改"端口) 因为是修改而不是从零安装,我分三小步:确认环境 → 修改配置 → 验证成功。 3.1 环境准备 先把关键信息记下来,后面会反复用到: 项目值系统服务名vhost_virtual.service端口配置文件/www/server/vhost_virtual/config/server_port.plIP 配置文件/www/server/vhost_virtual/config/server_ip.pl日志目录/www/server/vhost_virtual/logs/本文示例旧端口39060本文示例新端口50443(你也可以换成别的)宝塔主面板端口/www/server/panel/data/port.pl(默认 8888,别搞混了)重要提示:多用户面板默认跑的是 HTTPS,所以端口末尾习惯性带 443。我选 50443 因为它直观又好记。如果你要用别的数字(比如 55000),操作步骤完全相同,替换数字即可。3.2 路径 A:SSH 命令行(推荐) 全程 5 步。 第 1 步:连接服务器 ssh root@你的服务器IPWindows 用户用系统自带的 PowerShell 即可,也可以用 MobaXterm 或 Xshell。 Mac / Linux 直接在系统终端里操作。第 2 步:确认当前服务状态 # 看看 39060 端口是谁在监听 ss -tlnp | grep 39060如果正常,你会看到类似这样的输出: LISTEN 0 4096 *:39060 *:* users:(("vhost_virtual",pid=139804,fd=23))PID 数字可能不同,没关系。只要看到 vhost_virtual 就说明服务在线。 再确认 systemd 状态: systemctl status vhost_virtual.service --no-pager -l期望看到: Active: active (running) since ...看到这个就放心了,继续下一步。 第 3 步:备份 + 修改端口配置 # ① 备份旧端口配置(改坏了可以还原) cp /www/server/vhost_virtual/config/server_port.pl \ /www/server/vhost_virtual/config/server_port.pl.bak_39060 # ② 看一下当前端口号 cat /www/server/vhost_virtual/config/server_port.pl # → 输出:39060 # ③ 写入新端口(注意 -n 参数,不要换行) echo -n '50443' > /www/server/vhost_virtual/config/server_port.pl # ④ 再次确认写入成功 cat /www/server/vhost_virtual/config/server_port.pl # → 输出:50443为什么一定要用 echo -n 而不是直接 echo? 端口配置文件里只需要存一个裸数字,末尾不能有换行符。如果你用了 echo 没加 -n,会自动在数字后面多一个 \n,服务读到会解析失败,导致启动报错或监听不到任何端口。 这是我最开始踩过的坑,浪费了半小时排查日志。 第 4 步:放行防火墙 这一步最容易忘,但后果最严重——忘了这一步,改完谁也连不上。 服务器端防火墙根据系统类型选择: Ubuntu / Debian(UFW) ufw allow 50443/tcp ufw reloadCentOS / Rocky Linux(Firewalld) firewall-cmd --add-port=50443/tcp --permanent firewall-cmd --reload重中之重:以上只是服务器内部的防火墙。如果你的服务器跑在阿里云 / 腾讯云 / 华为云 / AWS 上,还需要去这些云平台的「安全组」面板,在入站规则里手动添加 50443/TCP。 服务器防火墙和云安全组是两层,缺一不可。我帮别人处理过不下 5 次"改完端口死活连不上",最后全是卡在云安全组这一步。 第 5 步:重启服务 # 重启多用户面板服务 systemctl restart vhost_virtual.service # 等 3 秒让服务完全启动 sleep 3 # 确认状态 systemctl status vhost_virtual.service --no-pager -l看到 Active: active (running) 就说明新配置已生效。 3.3 路径 B:在宝塔 Web 面板操作 如果你不习惯 SSH 命令行,直接在宝塔主面板里也能完成。 浏览器打开 http://服务器IP:8888,登录主面板 左侧菜单「文件」→ 进入目录 /www/server/vhost_virtual/config/ 右键 server_port.pl →「复制」→ 粘贴一份备份(比如命名为 server_port.pl.bak) 右键 server_port.pl →「编辑」→ 把 39060 改成 50443 → 点「保存」 左侧菜单「安全」→ 添加端口规则: 字段值端口50443协议TCP备注多用户面板点「放行」 左侧菜单「终端」→ 输入以下命令并回车执行: systemctl restart vhost_virtual.service 两种方式到头效果一样,选你顺手的就可以。 3.3 验证成功 最后一步,在浏览器里打开: https://你的服务器IP:50443/account/login如果你看到了多用户面板的登录页面,搞定。 自检清单:如果本机 curl 能返回 200,但浏览器打不开 → 先查云安全组是否放了 50443/TCP。四、初体验:这只是起点 改完端口这件事帮了你什么? 我后来回头想,改端口只是"让虚拟主机面板不出戏"的第一步。顺着这个入口往下走,你会发现更复杂也更有价值的事情: 下一步探索方向 如果你有多个站点 / 多客户 去研究 Let's Encrypt 自动签发证书,给 50443 配上正式 SSL,不要再让用户看到"不安全"的红色警告。 关键词:acme.sh、bt ssl、多域名证书、SNI 如果你想做更好的架构 用 Nginx 反向代理把 50443 映射到标准 443 端口(HTTPS),让客户访问 https://panel.yourdomain.com 而不是带端口号的 IP。 关键词:Nginx proxy_pass、HTTPS 多证书、SNI 转发 如果你担心暴力破解 给多用户面板挂上 Fail2Ban,别人用弱密码暴力登录会被自动封 IP。 关键词:fail2ban jail、sshd、nginx-limit-req、自定义 filter 如果你是做自动化发货的开发者 去查宝塔面板 API 文档,试着直接用 curl 调接口实现用户开通、绑定域名,做到无需人工介入。 关键词:bt-api、宝塔面板 API、vhost api 五、个人心得与避坑提示 避坑一:云安全组不是服务器防火墙 服务器防火墙(UFW / firewalld)和云安全组是两层不同机制。你改了端口: 服务器防火墙得放 → UFW / firewalld 云安全组也得放 → 阿里 / 腾讯 / 华为云控制台 一层都不能少。每次加新的自定义端口,都要同时更新这两层。 避坑二:echo -n 不是可选项,是必须项 server_port.pl 里面只能有一个裸数字,末尾一个多余字符都不能有。如果你用文本编辑器保存,很多编辑器会默认加一个行尾换行符——服务就读不出来了。 最简单的校验方法是: xxd /www/server/vhost_virtual/config/server_port.pl # 应该只看到一行数字的十六进制内容,没有 0a(LF)的痕迹如果你不会用 xxd,记住一句话:改端口用 echo -n,别用编辑器。 避坑三:50443 不是主面板入口 改完多用户端口后,它和主面板依旧是两个独立服务。不要期望 50443 能进入宝塔主面板——那是 8888 端口负责的事。 最后的真心话 宝塔面板给我的第一印象,是一个"不用学 Linux 也能跑站点的工具"。门槛低到人人能用的程度。但也正因为这种"低门槛",很多真正核心的东西——服务模型、配置文件位置、日志路径——被一层 GUI 蒙在底下。 当你穿透这层界面,知道: 端口是 .pl 文件里一个裸数字 服务叫 vhost_virtual.service 日志在 /www/server/xxx/logs/ 宝塔就不再是一个"点点点"的面板壳,而是一个你可以在 SSH 里自如操控的专业工具。 改端口这件事本身很简单。但这件事在脑子里建立的那些锚点,才是以后不需要当依赖手的底气。 原文发布于:zhonguo.ren
-
PostgreSQL 数据库修改密码指南 PostgreSQL 是一款功能强大的开源关系型数据库。在实际运维中,定期修改数据库密码是保障安全的基本操作。本文将系统介绍几种修改 PostgreSQL 用户密码的方法,涵盖命令行与图形界面,以及忘记密码时的应急处理。 一、使用 psql 命令行修改密码 psql 是 PostgreSQL 自带的交互式终端。通过它可以方便地修改密码。 1. 修改当前登录用户的密码 在 psql 中执行: \password系统会提示输入新密码并确认,输入时不会回显。此命令会为当前登录的用户修改密码,无需额外权限。 2. 修改其他用户的密码(需超级用户权限) 若需要为其他角色修改密码,需以超级用户身份登录(如 postgres),然后使用: \password 目标用户名或使用 SQL 命令: ALTER USER 用户名 WITH PASSWORD '新密码';如果用户不存在,ALTER USER 会报错;若需同时创建用户,可使用 CREATE USER。 示例: ALTER USER app_user WITH PASSWORD 'Str0ngP@ssw0rd';二、忘记密码时如何重置 若遗忘了所有超级用户的密码,无法登录,可通过修改认证配置文件临时绕过密码验证。 找到 PostgreSQL 数据目录下的 pg_hba.conf 文件。常见路径: Linux: /etc/postgresql/版本号/main/pg_hba.conf 或 /var/lib/pgsql/数据目录/pg_hba.conf Windows: 安装目录下的 data 文件夹内 用文本编辑器打开 pg_hba.conf,找到类似以下的行: local all all md5或 host all all 127.0.0.1/32 md5将 md5(或 scram-sha-256)临时改为 trust,表示本地连接无需密码。 重启 PostgreSQL 服务: sudo systemctl restart postgresql # Linux # 或在 Windows 服务管理器中重启 现在可以免密登录: psql -U postgres登录后立即修改密码: ALTER USER postgres WITH PASSWORD '新密码'; 务必还原 pg_hba.conf 的认证方式为原来的 md5 或 scram-sha-256,并重启服务,恢复密码保护。 三、使用 pgAdmin 图形界面修改密码 对于偏好图形化操作的用户,pgAdmin 提供了直观的密码修改途径。 打开 pgAdmin 并连接到数据库服务器。 在左侧浏览器树中,展开“Login/Group Roles”。 右键点击要修改的用户,选择“Properties”。 在“Definition”选项卡中输入新密码。 点击“Save”保存更改。 该方法同样要求当前登录用户具备足够的权限(超级用户或具有 CREATEROLE 权限的普通用户)。 四、注意事项 密码加密方式:PostgreSQL 10 及以上版本默认使用 SCRAM-SHA-256 加密。可通过 SHOW password_encryption; 查看。若希望沿用旧的 MD5 加密,可设置 password_encryption = 'md5' 于 postgresql.conf,然后重新加载配置。 pg_hba.conf 修改后生效:修改认证文件后,需发送 SIGHUP 信号或重启服务才生效。可使用 pg_ctl reload 或 systemctl reload postgresql 平滑重载,无需完全重启。 安全保管密码:务必使用强密码,并定期更换。避免在脚本中以明文形式传递密码,可使用 .pgpass 文件或环境变量 PGPASSWORD(但后者不推荐在多用户系统上使用)。 结语 掌握 PostgreSQL 密码的修改与重置方法是每位数据库管理员和开发者的基本功。无论是日常维护还是应急处理,以上几种方法都能助你快速解决问题。养成定期更新密码、限制信任认证使用的好习惯,能让你的数据库更加安全可靠。 发布地址:https://6v6.ren/
-
CLion 开发环境配置完全指南 CLion 是 JetBrains 推出的跨平台 C/C++ 集成开发环境,内置 CMake、GDB/LLDB 调试、代码分析等强大功能。本文将从零开始,手把手带你完成 CLion 的开发环境配置,涵盖 Windows、macOS 和 Linux 三大平台。 一、安装 CLion 前往 JetBrains 官网下载 CLion 安装包。社区版(EAP)可免费试用 30 天,学生和开源项目可申请免费许可证。安装过程与普通软件无异,一路“下一步”即可。首次启动时,可选择导入旧版本配置或直接开始。 二、配置工具链(Toolchain) CLion 本身不带编译器,需单独安装并配置。 Windows 推荐使用 MinGW-w64 或微软 Visual Studio Build Tools。 MinGW-w64:从 mingw-w64.org 下载安装器,选择 x86_64 架构、posix 线程模型。安装后,将 bin 目录(如 C:\mingw64\bin)添加至系统 PATH。 Visual Studio:安装 Visual Studio 时勾选“使用 C++ 的桌面开发”工作负载,CLion 会自动检测 MSVC 工具链。 打开 CLion,进入 File | Settings | Build, Execution, Deployment | Toolchains,点击 + 号添加 MinGW 或 Visual Studio,指定编译器路径(如 gcc.exe 或 cl.exe),CLion 会自动检测 Debugger 和 CMake。 macOS 安装 Xcode Command Line Tools: xcode-select --install或安装 Homebrew 版本的 GCC/LLVM: brew install gcc cmake然后在 Toolchains 中指定编译器路径(如 /usr/bin/clang 或 Homebrew 安装的 GCC)。 Linux 通过包管理器安装 build-essential 和 cmake: sudo apt install build-essential cmake gdb # Ubuntu/Debian sudo dnf install gcc-c++ cmake gdb # Fedora通常 CLion 会自动检测到系统默认的 GCC 工具链。 三、CMake 项目配置 CLion 以 CMake 为核心构建系统。创建新项目时选择“C++ Executable”或“C++ Library”,语言标准可选 C++17/20。CMakeLists.txt 会自动生成: cmake_minimum_required(VERSION 3.26) project(MyProject) set(CMAKE_CXX_STANDARD 17) add_executable(MyProject main.cpp)在 File | Settings | Build, Execution, Deployment | CMake 中,可添加不同的构建配置(Debug、Release、RelWithDebInfo 等),并自定义 CMake 选项,如 -DCMAKE_BUILD_TYPE=Debug。 四、安装与管理依赖 当项目需要第三方库(如 Boost、OpenCV)时,CLion 支持与 vcpkg、Conan 等包管理器集成。 vcpkg:克隆 vcpkg 仓库并执行 bootstrap-vcpkg.bat (Windows) 或 bootstrap-vcpkg.sh (Linux/macOS),然后在 CLion 的 CMake 选项中添加: -DCMAKE_TOOLCHAIN_FILE=/path/to/vcpkg/scripts/buildsystems/vcpkg.cmake Conan:安装 Conan 后在 CMakeLists.txt 中引入 conanbuildinfo.cmake,或使用 CMake 的 find_package 配合 Conan 生成的配置。 在 File | Settings | Build, Execution, Deployment | CMake 的 CMake options 中设置好工具链文件后,CLion 会自动安装和链接依赖,代码补全也能识别头文件。 五、远程开发与 WSL 配置 CLion 支持远程开发,非常适合嵌入式或 Linux 服务器环境。 WSL (Windows):在 Windows 上安装 WSL2 并配置 Linux 发行版。CLion 通过 Settings | Build, Execution, Deployment | Toolchains 添加 WSL,编译器路径指向 /usr/bin/gcc,CMake 和 GDB 自动同步。 远程主机:通过 SSH 连接远程 Linux 服务器,在 Toolchains 中选择“Remote Host”,配置 IP、端口和凭据,CLion 会自动上传代码并远程编译调试。 六、调试配置 CLion 内置强大的 GDB/LLDB 前端。在 Run | Edit Configurations 中,可添加“CMake Application”或“GDB Remote Debug”等配置。设置断点、观察变量,还可使用内存视图、反汇编窗口。对于性能分析,可配合 Valgrind(Linux)或 Instruments(macOS)定位内存错误。 七、常见问题与优化 找不到头文件:检查 CMake 的 include_directories 或 target_include_directories,并重新加载 CMake 项目。 编译慢:考虑使用 ninja 构建系统(在 CMake 选项中加 -GNinja),或启用预编译头(PCH)。 代码风格:CLion 支持 Clang-Format,在 Settings | Editor | Code Style | C/C++ 中配置,或直接使用 .clang-format 文件。 八、结束语 完成以上步骤,一个高效、全能的 C/C++ 开发环境就搭建好了。CLion 的智能代码导航、即时分析、一键调试等特性,将大幅提升你的开发效率。无论是算法竞赛、系统编程还是嵌入式开发,它都是值得信赖的伙伴。 发布地址:https://6v6.ren/
-
U盘出现文件夹、文件全部隐藏的情况咋办? 问题描述 最近发现U盘里的文件夹和文件突然全部不见了,但磁盘空间显示已占用。打开U盘只能看到一些奇怪的系统目录,比如 System Volume Information 和 Recycled.{一串乱码},自己的文件完全找不到! 问题原因 这极有可能是U盘感染了病毒或恶意软件!病毒会: 隐藏你的文件夹:将正常文件夹设置为"隐藏+系统"属性,让你在资源管理器中看不到 生成恶意文件:在回收站目录 Recycled.{一串乱码} 中生成伪装成系统文件的恶意程序(比如几百MB的 winlog.EXE) 锁定隐藏状态:即使你手动修改文件夹属性取消隐藏,病毒也会自动重置为隐藏状态! 重点:很多人反馈修改文件夹属性后又被自动改回隐藏,这是因为病毒在后台持续运行并监控。解决的关键是先删除恶意文件,再恢复文件夹属性! 解决方法(Windows系统) 方法一:使用命令提示符(推荐) ⚠ 关键步骤顺序:先删除病毒文件,再恢复文件夹! 按下 Win + R,输入 cmd,打开命令提示符 输入U盘盘符,比如你的U盘是E盘,就输入: E: 查看所有文件(包括隐藏文件): dir /a这时你会看到所有文件,包括被隐藏的文件夹和可疑的 Recycled.{一串乱码} 目录 先删除恶意文件(这是关键!否则修改属性会被病毒重置): del /f /s /q "Recycled.{645FF040-5081-101B-9F08-00AA002F954E}\winlog.EXE" /f 强制删除只读文件 /s 递归删除子目录中的文件 /q 安静模式,不提示确认 恢复隐藏文件夹(假设你的文件夹叫"总合"): attrib -s -h "总合" -s 表示移除系统属性 -h 表示移除隐藏属性 方法二:使用PowerShell ⚠ 关键步骤顺序:先删除病毒文件,再恢复文件夹! 按下 Win + X,选择"Windows PowerShell" 查看U盘内容: Get-ChildItem -Path 'E:\' -Force这时你会看到所有文件,包括被隐藏的文件夹和可疑的 Recycled.{一串乱码} 目录 先删除恶意文件(这是关键!否则修改属性会被病毒重置): Remove-Item -Path 'E:\Recycled.{645FF040-5081-101B-9F08-00AA002F954E}\winlog.EXE' -Force 恢复隐藏文件夹: Set-ItemProperty -Path 'E:\总合' -Name Attributes -Value 'Normal' 方法三:手动修改文件夹属性 打开U盘,点击"查看"选项卡 勾选"隐藏的项目" 右键点击被隐藏的文件夹,选择"属性" 取消勾选"隐藏"和"只读"选项 点击"应用"和"确定" 实在不行直接请下载360帮你杀毒 注意事项 不要双击打开可疑文件,尤其是 winlog.EXE、autorun.inf 等 及时备份重要文件到电脑或其他存储设备 使用杀毒软件对U盘进行全面扫描 禁用自动播放功能,防止插入U盘时自动运行病毒 预防建议 不要在陌生电脑上使用U盘,尤其是公共电脑 定期对U盘进行病毒扫描 重要文件做好备份 开启Windows Defender实时保护 总结 如果遇到U盘文件全部隐藏的情况,不要慌张!这大概率是病毒搞的鬼。按照上面的方法操作,基本都能找回你的文件。记得做好预防措施,避免再次中招! 祝大家的U盘都健健康康! 如果这篇帖子帮到了你,麻烦点个赞支持一下!有问题可以在楼下留言讨论~
-
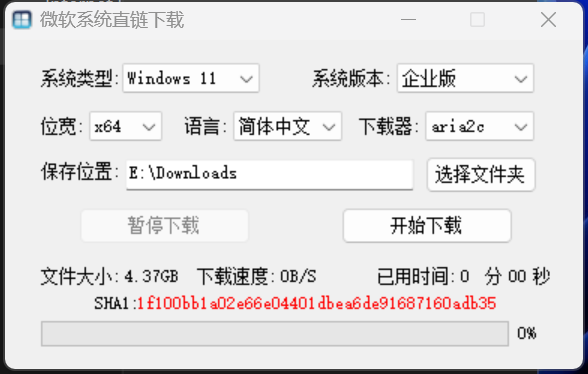
【效率工具】微软系统直链下载工具 v1.3.4:一键搞定原版 Windows 系统,装机必备! 一句话推荐 作为经常帮人装机的开发者,终于找到了替代“微软官网迷宫”的工具——微软系统直链下载工具 v1.3.4。它把繁琐的系统下载流程压缩成“选择版本 → 点击下载”,全程无广告、支持断点续传,甚至能验证文件完整性,堪称装机界的“瑞士军刀”。软件界面截图图片 (界面干净得像官网,但操作简单多了) 核心功能:我的使用场景 系统版本全覆盖 支持 Windows 11 全系列(家庭版、专业版、企业版、教育版等),连冷门版本也有。 适用场景: 给朋友装电脑选家庭版,自己开发用专业版,公司部署选企业版。 避免从第三方网站下载“魔改版系统”,杜绝捆绑软件。 参数自定义 & 文件校验 自由选择位宽(x64)、语言(简体中文)、保存路径。 SHA1 值实时显示:下载后对比哈希值,确保文件未被篡改。 个人笔记: 之前从网盘下载的 ISO 经常损坏,现在用 SHA1 校验,再也不怕装系统时蓝屏了! 断点续传 & 进度监控 遇到网络波动可暂停,下次直接继续。 实时显示速度、已用时间、文件大小,强迫症狂喜。 无需依赖 Aria2(v1.3.4 更新) 新版暂时关闭 Curl,解决速度显示异常问题。 PE 环境下无需 Aria2:Win10/Win11 的 PE 中可直接运行,更轻量。 进阶技巧:开发者视角的优化 配置外置 Aria2(可选) 如果需要更高速的 BT 下载,可手动指定 Aria2 路径(工具支持外置配置)。 参考方案:搭配 Aria2 Manager 实现后台服务化。 PE 环境使用 在 WinPE 中直接运行,无需额外依赖,适合系统封装和运维批量部署。 校验文件完整性 下载后用命令行计算 SHA1: certutil -hashfile Win11_Professional.iso SHA1图片 对比工具显示的哈希值,避免镜像损坏。 注意事项 & 避坑指南 兼容性 支持 Win7 及以上系统,但Win7 需依赖 Aria2(v1.3.4 已优化)。 PE 环境建议使用 Win10/Win11 内核的 PE。 下载源可靠性 工具直连微软服务器,无需登录账号。 若下载慢,可能是网络问题,可尝试切换 DNS(如8.8.8.8)。 杀软误报 部分安全软件可能误报(尤其绿色版),添加信任即可。 下载信息 版本号:v1.3.4 更新亮点: 修复 Curl 速度显示异常 支持外置 Aria2 配置 优化 PE 兼容性 下载地址: https://pan.quark.cn/s/667c5e9e5f6b 若链接失效,可尝试在 GitHub 搜索关键词“微软直链下载工具”找搬运。 总结:为什么我选择它? 小白友好:3 步搞定系统下载,不用爬微软官网。 开发者需要:SHA1 校验、无捆绑、支持静默部署。 运维神器:批量装机时,同一版本+同一哈希值,杜绝环境差异。 一句话:如果你讨厌微软官网的跳转和验证,这个工具就是最优解。 本文首发于 6v6-博客网,更多效率工具评测见博客专栏。